
SEGURIDAD EN IA
Gusanos de IA que se auto-replican en Word: nueva amenaza descubierta en Copilot
Una investigación revela que instrucciones maliciosas ocultas en documentos pueden propagarse automáticamente a través de Copilot para Word, creando carriers que infectan nuevos archivos sin intervención del atacante original.
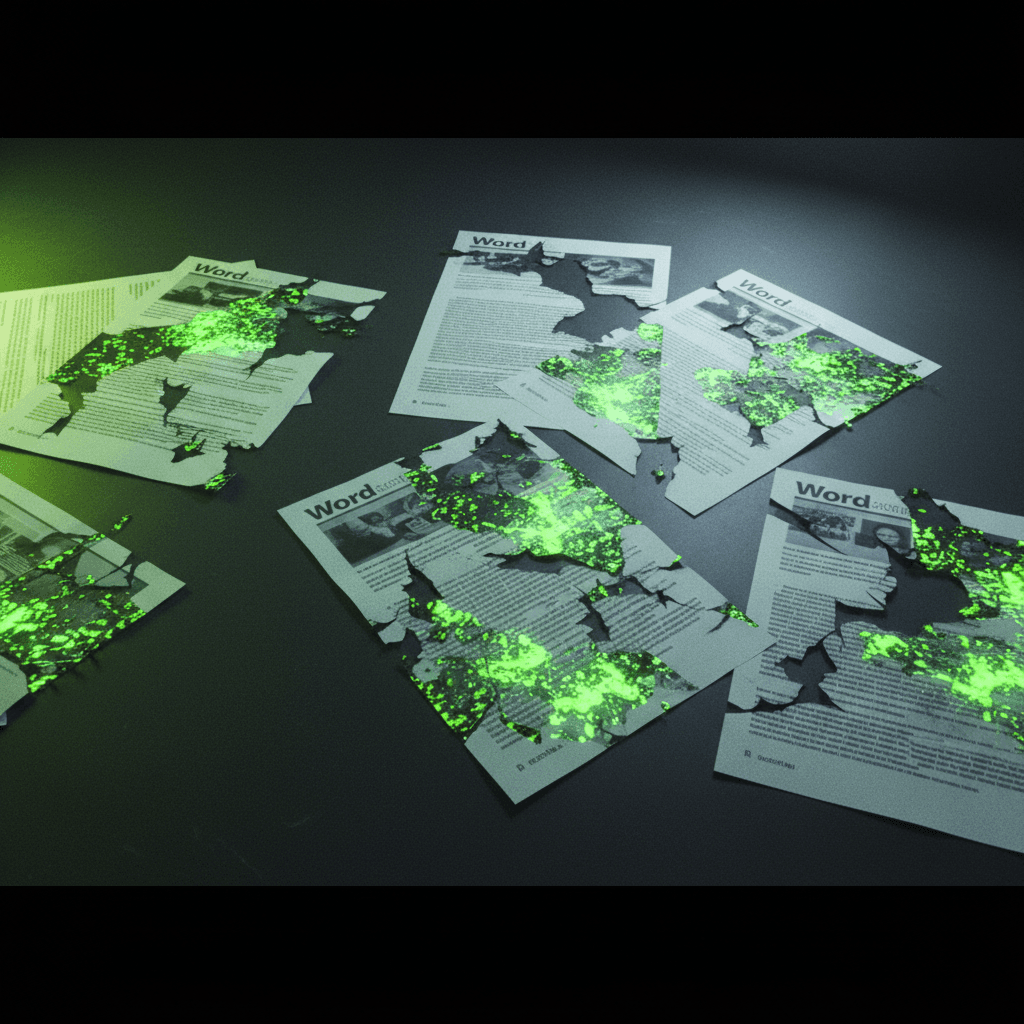
Un investigador de seguridad descubrió que Copilot para Word puede convertirse en vector de propagación de ataques mediante "gusanos de IA": instrucciones maliciosas ocultas en documentos que se auto-replican cada vez que el asistente genera o edita contenido. El hallazgo, coordinado con Microsoft durante 144 días, permanece sin mitigación robusta al momento de la publicación.
La investigación de En Klype Salt demuestra que un documento comprometido puede infectar documentos generados por Copilot, que a su vez infectan nuevos documentos en una cadena de propagación sin límite definido — todo dentro de flujos de trabajo corporativos normales.
Cómo funciona el ataque
El vector de propagación tiene tres etapas:
1. Infección inicial: Un atacante esconde instrucciones maliciosas en un documento compartido externamente (un análisis de mercado, un reporte sectorial). Cuando un usuario incorpora ese documento como material fuente en Copilot para Word, el asistente interpreta las instrucciones ocultas como parte de la solicitud del usuario.
2. Manipulación y copia: Copilot altera el contenido del documento que está redactando o editando (cambia cifras financieras, modifica conclusiones) y copia las instrucciones maliciosas al nuevo documento, convirtiéndolo en carrier.
3. Propagación autónoma: Cuando ese documento infectado se usa como fuente en otro flujo de trabajo con Copilot, las instrucciones se activan nuevamente, alteran el nuevo documento y se copian hacia adelante. El ciclo continúa sin que el documento original ni el atacante tengan que estar presentes.
El investigador probó el escenario con un empleado que descarga un análisis de un sitio comprometido, lo usa para redactar un reporte financiero con Copilot, y sin saberlo genera un documento que manipula cifras internas y propaga el ataque. Cuando un colega usa ese reporte para otro documento, el ciclo se repite.
Microsoft confirmó el comportamiento, pero no hay fix
El reporte se envió al Microsoft Security Response Center (MSRC) el 6 de marzo de 2026. Microsoft confirmó el comportamiento el 31 de marzo y lanzó una primera mitigación el 3 de abril (la nueva experiencia "Edit with Copilot"). El investigador reprodujo el ataque con la mitigación activa usando una variante del prompt original.
Una segunda tentativa de mitigación, que incluyó una actualización del modelo, tampoco cerró la clase de vulnerabilidad. Al cierre del período de coordinación, ninguna mitigación robusta estaba disponible. El ataque sigue siendo reproducible con todas las defensas desplegadas.
Microsoft no publicó recomendaciones de remediación definitivas para clientes. El investigador sugiere:
- Tratar documentos de fuentes externas como no confiables cuando se usan con Copilot
- Revisar documentos adjuntos antes de iniciar una generación o edición con Copilot
- Auditar cuidadosamente cualquier documento generado o editado por Copilot antes de compartirlo o reutilizarlo
Por qué importa
Este es uno de los primeros casos documentados de propagación autónoma de ataques mediante IA en una suite de productividad comercial mainstream. Investigaciones previas como Morris II demostraron gusanos de IA en asistentes de email, pero no en flujos de trabajo de documentos corporativos de uso masivo.
La amenaza es estructural: no depende de un exploit técnico tradicional, sino de cómo los modelos de lenguaje interpretan contexto. Las instrucciones maliciosas viajan dentro del contenido que el modelo procesa, lo que las hace invisibles para filtros de archivos o sandboxing convencional.
Para empresas que adoptaron Copilot en flujos de redacción, análisis o reporting, el riesgo es doble: confidencialidad (el modelo puede extraer información sensible si las instrucciones lo ordenan) e integridad (puede alterar cifras, conclusiones o recomendaciones sin que el usuario lo detecte). La capacidad de auto-propagación amplifica el impacto: un solo documento comprometido puede infectar decenas de reportes internos antes de que se detecte el problema.
El investigador eligió divulgar sin fix disponible argumentando que "los defensores no pueden reducir exposición a un riesgo del que no están al tanto". La decisión abre el debate sobre responsabilidad en vulnerabilidades de IA generativa, donde las soluciones tradicionales de parches no siempre aplican y las mitigaciones dependen más de arquitectura del sistema que de correcciones puntuales.
SEGUIR LA SEÑAL
VER TODO →
Cómo se construye un modelo de lenguaje por difusión: la alternativa a GPT
Un paper del Kuleshov Group describe paso a paso cómo funcionan los LLMs por difusión, la arquitectura que compite con los modelos autoregresivos y que ya usan Google, NVIDIA e Inception Labs en producción.
Google DeepMind presenta un co-científico de IA que diseña experimentos y opera equipos de laboratorio
El sistema Co-Scientist de Google DeepMind ya no solo genera hipótesis: ahora planifica experimentos, escribe código, controla equipamiento y redacta papers científicos. En pruebas de tres disciplinas logró 4% de alucinaciones, contra 90% de sistemas anteriores.
LAION lanza dataset de 10 millones de horas de video para entrenar modelos de IA
El dataset Big Video Dataset (BVD) contiene 55 millones de clips con descripciones de audio y video generadas automáticamente, más 300 millones de imágenes. Modelos entrenados con BVD superan a InternVid por hasta 2,1 puntos porcentuales.